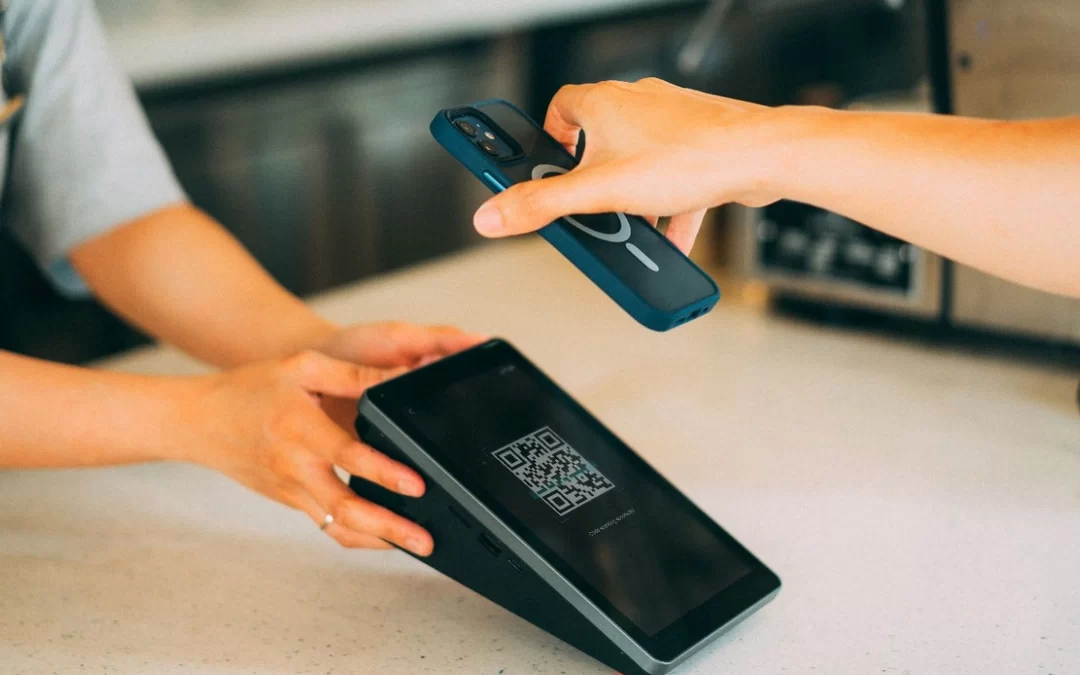
Τα QR codes έχουν γίνει μέρος της καθημερινότητάς μας. Τα συναντάμε σε εστιατόρια, καταστήματα, χώρους στάθμευσης, συσκευασίες προϊόντων και σημεία πληρωμής. Με ένα σκανάρισμα από το κινητό μπορούμε να ανοίξουμε μια ιστοσελίδα ή να ολοκληρώσουμε μια συναλλαγή.
Αυτή ακριβώς η ευκολία, όμως, μπορεί να αξιοποιηθεί και από επιτήδειους. Ένα QR code που φαίνεται απολύτως φυσιολογικό ενδέχεται να οδηγεί σε ψεύτικη ιστοσελίδα, σχεδιασμένη για να αποσπάσει προσωπικά στοιχεία ή χρήματα.
Η αμερικανική Ομοσπονδιακή Επιτροπή Εμπορίου (FTC), με προειδοποίηση στις 3 Σεπτεμβρίου 2026, εφιστά την προσοχή σε περιστατικά όπου απατεώνες καλύπτουν γνήσια QR codes σε μηχανήματα στάθμευσης με δικά τους.
Πώς λειτουργούν οι απάτες με QR codes
Η μέθοδος είναι σχετικά απλή. Οι δράστες δημιουργούν ένα QR code που παραπέμπει σε ιστοσελίδα της επιλογής τους και το τοποθετούν σε σημείο όπου ο κόσμος περιμένει να βρει έναν νόμιμο κωδικό.
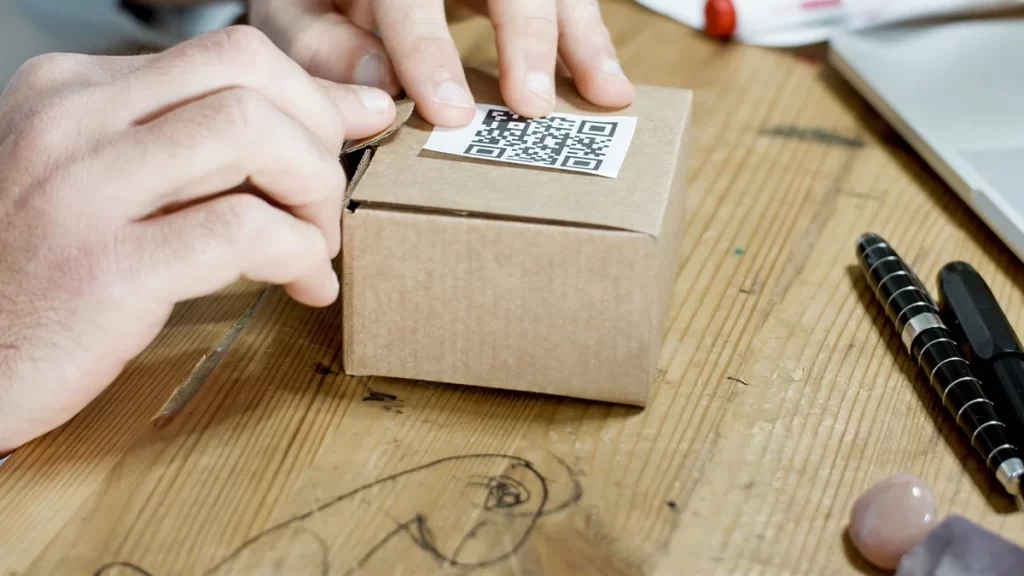
Για παράδειγμα, κάποιος που θέλει να πληρώσει για τη στάθμευση του αυτοκινήτου του μπορεί να σαρώσει έναν κωδικό χωρίς να αντιληφθεί ότι πρόκειται για αυτοκόλλητο τοποθετημένο πάνω από τον γνήσιο.
Η ιστοσελίδα που ανοίγει ενδέχεται να μοιάζει με την επίσημη υπηρεσία πληρωμών. Αν ο χρήστης καταχωρίσει τα στοιχεία της κάρτας του, αυτά μπορεί να καταλήξουν στους απατεώνες.
Το σημαντικό είναι ότι ένα QR code δεν αποκαλύπτει από μόνο του αν ο προορισμός του είναι αξιόπιστος. Για να διαπιστώσουμε πού οδηγεί, χρειάζεται να εξετάσουμε τον σύνδεσμο.
Προσοχή και στα QR codes πάνω σε δέματα
Μια διαφορετική πρακτική έχει αναδείξει το FBI, με προειδοποίηση που δημοσίευσε στις 31 Ιουλίου 2025.
Σύμφωνα με την αμερικανική υπηρεσία, έχουν καταγραφεί περιπτώσεις αποστολής δεμάτων που οι παραλήπτες δεν είχαν παραγγείλει. Ορισμένα περιέχουν QR codes που επιχειρούν να τους οδηγήσουν σε ιστοσελίδες συλλογής προσωπικών ή οικονομικών πληροφοριών ή σε εγκατάσταση κακόβουλου λογισμικού.
Σε κάποιες περιπτώσεις απουσιάζουν τα στοιχεία του αποστολέα, γεγονός που μπορεί να ενισχύσει την περιέργεια του παραλήπτη.
Αυτό δεν σημαίνει ότι κάθε QR code σε συσκευασία είναι ύποπτο. Αν όμως παραλάβουμε ένα απρόσμενο δέμα άγνωστης προέλευσης, καλό είναι να μη σαρώσουμε τον κωδικό χωρίς να επιβεβαιώσουμε ποιος το έστειλε.
Πέντε έλεγχοι πριν σαρώσουμε ένα QR code
Μερικές απλές κινήσεις μπορούν να μειώσουν σημαντικά τον κίνδυνο εξαπάτησης.
1. Ελέγχουμε την επιφάνεια
Αν ο κωδικός βρίσκεται πάνω σε αυτοκόλλητο που φαίνεται να καλύπτει κάποιο άλλο, χρειάζεται προσοχή.
2. Κοιτάζουμε τη διεύθυνση πριν την ανοίξουμε
Πολλά κινητά εμφανίζουν προεπισκόπηση του συνδέσμου. Ελέγχουμε για ορθογραφικές παραλλαγές ή ασυνήθιστες διευθύνσεις που μιμούνται γνωστές υπηρεσίες.
3. Δεν καταχωρίζουμε βιαστικά προσωπικά στοιχεία
Μια ιστοσελίδα που ζητά κωδικούς πρόσβασης ή στοιχεία κάρτας χρειάζεται ιδιαίτερη προσοχή, ακόμη κι αν εμφανίζει γνώριμο λογότυπο.
4. Αποφεύγουμε QR codes από απρόσμενα μηνύματα
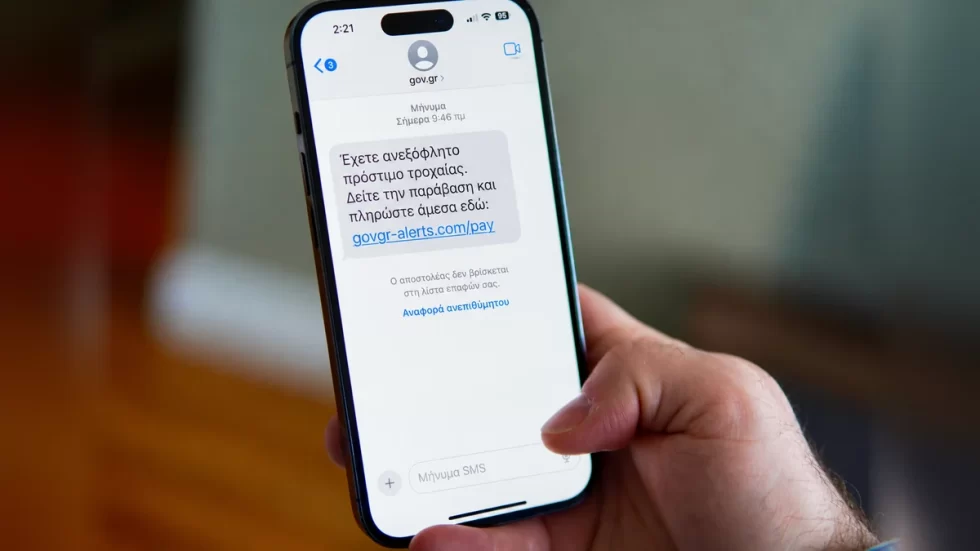
Ιδιαίτερα όταν συνοδεύονται από πιεστικές προειδοποιήσεις για δήθεν εκκρεμείς πληρωμές, παραδόσεις ή προβλήματα λογαριασμών.
5. Διατηρούμε ενημερωμένο το κινητό μας
Οι ενημερώσεις ασφαλείας, οι ισχυροί κωδικοί και η επαλήθευση δύο παραγόντων προσφέρουν πρόσθετη προστασία.
Όταν υπάρχει αμφιβολία, είναι προτιμότερο να ανοίξουμε μόνοι μας την επίσημη εφαρμογή ή να πληκτρολογήσουμε την πραγματική διεύθυνση της υπηρεσίας.
Τι κάνουμε αν σαρώσαμε ύποπτο QR code
Το σκανάρισμα από μόνο του δεν σημαίνει απαραίτητα ότι χάθηκαν χρήματα ή ότι παραβιάστηκε το κινητό μας. Η σοβαρότητα του περιστατικού εξαρτάται από το τι ακολούθησε.
Αν ανοίξαμε απλώς μια ύποπτη ιστοσελίδα, σταματάμε την αλληλεπίδραση και δεν πληκτρολογούμε προσωπικά δεδομένα.
Αν καταχωρίσαμε κωδικούς πρόσβασης, τους αλλάζουμε αμέσως από την επίσημη ιστοσελίδα ή εφαρμογή της υπηρεσίας. Ελέγχουμε επίσης αν χρησιμοποιούμε τον ίδιο κωδικό σε άλλους λογαριασμούς.
Αν δώσαμε τραπεζικά στοιχεία ή πραγματοποιήσαμε πληρωμή, επικοινωνούμε άμεσα με την τράπεζά μας, ελέγχουμε τις κινήσεις του λογαριασμού και ζητάμε οδηγίες για την προστασία της κάρτας και την αμφισβήτηση τυχόν ύποπτων συναλλαγών.
Αν εγκαταστήσαμε άγνωστη εφαρμογή μέσω του συνδέσμου, αποφεύγουμε να την ανοίξουμε ξανά και αναζητούμε αξιόπιστη τεχνική βοήθεια για τον έλεγχο της συσκευής.
Πού μπορούμε να καταγγείλουμε μια ηλεκτρονική απάτη στην Ελλάδα
Στην Ελλάδα υπάρχει δυνατότητα υποβολής επώνυμης καταγγελίας προς τη Διεύθυνση Δίωξης Κυβερνοεγκλήματος της Ελληνικής Αστυνομίας, μέσω της σχετικής υπηρεσίας στο gov.gr.
Είναι χρήσιμο να διατηρούν στοιχεία όπως την ύποπτη διεύθυνση, μηνύματα, αποδεικτικά συναλλαγών και άλλες πληροφορίες που ενδεχομένως βοηθήσουν στην εξέταση της υπόθεσης.
Η ασφάλεια ξεκινά πριν ανοίξουμε τον σύνδεσμο
Τα QR codes παραμένουν ένας γρήγορος και πρακτικός τρόπος πρόσβασης σε ψηφιακές υπηρεσίες. Δεν χρειάζεται να τα αποφεύγουμε συνολικά.
Χρειάζεται, όμως, να αντιμετωπίζουμε τον σύνδεσμο που κρύβουν με την ίδια προσοχή που θα δείχναμε σε ένα άγνωστο μήνυμα ή email.
Ένας σύντομος έλεγχος πριν ανοίξουμε μια ιστοσελίδα μπορεί να αποτρέψει μια πολύ πιο δυσάρεστη διαδικασία αργότερα.
Για να παρέχουμε την καλύτερη εμπειρία, χρησιμοποιούμε τεχνολογίες όπως cookies για την αποθήκευση ή/και την πρόσβαση σε πληροφορίες συσκευών. Η συγκατάθεση για τις εν λόγω τεχνολογίες θα μας επιτρέψει να επεξεργαστούμε δεδομένα προσωπικού χαρακτήρα, όπως συμπεριφορά περιήγησης ή μοναδικά αναγνωριστικά σε αυτόν τον ιστότοπο. Η μη συγκατάθεση ή η ανάκληση της συγκατάθεσης, μπορεί να επηρεάσει αρνητικά ορισμένες λειτουργίες και δυνατότητες.
Λειτουργικά
Πάντα ενεργό
Η τεχνική αποθήκευση ή πρόσβαση είναι απολύτως απαραίτητη για τον νόμιμο σκοπό της δυνατότητας χρήσης συγκεκριμένης υπηρεσίας που ζητείται ρητά από τον συνδρομητή ή τον χρήστη ή με αποκλειστικό σκοπό τη μετάδοση επικοινωνίας μέσω δικτύου ηλεκτρονικών επικοινωνιών.
Προτιμήσεις
Η τεχνική αποθήκευση ή πρόσβαση είναι απαραίτητη για τον νόμιμο σκοπό της αποθήκευσης προτιμήσεων που δεν ζητούνται από τον συνδρομητή ή τον χρήστη.
Στατιστικά
Η τεχνική αποθήκευση ή πρόσβαση που χρησιμοποιείται αποκλειστικά για στατιστικούς σκοπούς.Η τεχνική αποθήκευση ή πρόσβαση που χρησιμοποιείται αποκλειστικά για ανώνυμους στατιστικούς σκοπούς. Χωρίς κλήτευση, η εθελοντική συμμόρφωση εκ μέρους του Παρόχου Υπηρεσιών Διαδικτύου ή πρόσθετες καταγραφές από τρίτο μέρος, οι πληροφορίες που αποθηκεύονται ή ανακτώνται για το σκοπό αυτό από μόνες τους δεν μπορούν συνήθως να χρησιμοποιηθούν για την αναγνώρισή σας.
Εμπορικής Προώθησης
Η τεχνική αποθήκευση ή πρόσβαση απαιτείται για τη δημιουργία προφίλ χρηστών, για την αποστολή διαφημίσεων ή για την καταγραφή του χρήστη σε έναν ιστότοπο ή σε διάφορους ιστότοπους για παρόμοιους σκοπούς εμπορικής προώθησης.